Policiais conseguem recuperar mensagens e documentos apagados de investigados por meio de análises em serviços de nuvem e por ferramentas que extraem dados diretamente dos aparelhos. A Polícia Federal afirma que a megaoperação realizada na quarta-feira (15), que apontou um esquema suspeito de lavar R$ 1,6 bilhão, teve início com a investigação de arquivos no iCloud, o que permitiu cruzar extratos, conversas e documentos financeiros.
Em outro inquérito, a PF localizou mensagens entre Daniel Vorcaro, dono do Banco Master, e o ex-presidente do BRB Paulo Henrique Costa; Costa foi preso pela corporação na quinta-feira (16). A análise de conteúdos armazenados em serviços como iCloud e Google Drive pode ser feita diretamente no celular do investigado — caso o aparelho esteja desbloqueado — ou a partir de ordens judiciais que obrigam as plataformas a fornecerem os dados.
Entre janeiro e junho de 2025, o Google recebeu 38.290 pedidos de informações e atendeu 77% deles, segundo os dados mais recentes da empresa. No mesmo período, a Apple registrou 7.592 solicitações de dados em aparelhos, fornecendo informações em 79% dos pedidos; foram ainda 3.678 requisições relacionadas à nuvem, com dados entregues em 81% dos casos.
Quando trabalham diretamente nos celulares, os peritos também utilizam softwares como o israelense Cellebrite UFED e o americano Magnet Greykey. Esses programas, de uso restrito, são projetados para contornar mecanismos de bloqueio e extrair grande volume de informações, incluindo históricos de mensagens em WhatsApp e Telegram e, em alguns casos, conteúdos apagados pelo usuário. As ferramentas não se limitam ao que fica visível ao dono do aparelho; atuam sobre bancos de dados e registros presentes na memória do dispositivo.
A primeira etapa do procedimento é desbloquear o aparelho protegido por senha. Isso pode ocorrer com a colaboração do proprietário ou por meio de programas de perícia que exploram brechas de segurança específicas do modelo. Marcos Monteiro, presidente da Associação Nacional dos Peritos em Computação Forense (Apecof), comparou o mecanismo a um processo de invasão: o desbloqueio “funciona literalmente como hackear o celular”. Ele também observou que ferramentas como o Cellebrite ainda não dispõem de método automatizado para quebrar a senha de modelos recentes, citando o iPhone 17 lançado em 2025.
As ferramentas de desbloqueio são voltadas a especialistas e exigem licenças que podem chegar a US$ 50 mil por ano (cerca de R$ 250 mil, na cotação de 16 de abril). A extração de dados normalmente ocorre por conexão USB entre o equipamento forense e o celular, que identifica a técnica mais adequada para obter as informações. Segundo peritos, o processo pode ser dividido em quatro níveis: extração lógica (dados visíveis como contatos, registros de chamadas e fotos), extração lógica avançada (acesso a bancos de dados de aplicativos e dados temporários), extração em sistema de arquivos (alcance a arquivos ocultos e registros em código, quando possível) e extração física (recuperação de grande volume de dados, inclusive informações não sobrescritas na memória).
Monteiro explicou que um mesmo aparelho pode ser submetido a mais de um tipo de extração, conforme necessário para localizar evidências. Wanderson Castilho, perito em segurança digital, destacou a importância de fazer a extração o mais cedo possível, pois alguns registros são temporários; segundo ele, reiniciar o aparelho pode tornar a quebra de senha mais difícil.
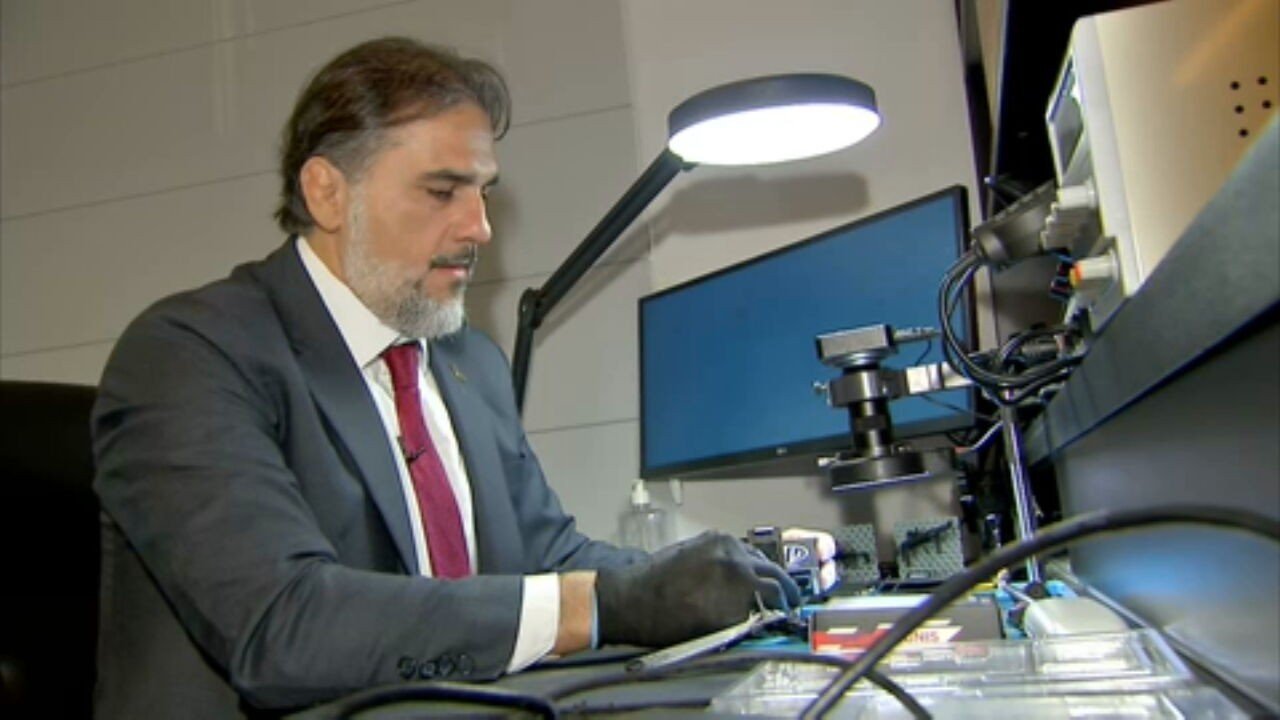
Com os dados brutos obtidos, investigadores utilizam programas de análise para organizar e tornar legíveis grandes volumes de informação. Um exemplo é o IPED (Indexador e Processador de Evidências Digitais), desenvolvido por peritos da PF em 2012, capaz de localizar registros de WhatsApp e Telegram e identificar padrões como números de CPF e valores monetários. O software facilita buscas em bancos de dados do aparelho e permite consultas sofisticadas quando os dados não vêm formatados.
Sobre a segurança das mensagens, o WhatsApp adota criptografia de ponta a ponta desde 2016, protegendo o conteúdo durante o envio. O Telegram também oferece criptografia, mas armazena conversas nos servidores por padrão. A empresa alerta que, se a segurança do sistema operacional for contornada, o invasor passa a ter acesso equivalente ao do proprietário do dispositivo.
As ferramentas e procedimentos descritos são práticas comuns em investigações que dependem da recuperação de dados digitais, combinando ações em nuvem, perícia em dispositivos e análise de grandes volumes de informações para reunir evidências.
Com informações de G1