A OpenAI informou que optou por não disponibilizar ao público seu mais recente modelo de inteligência artificial, o GPT-6.1 Astra, citando falhas no atendimento aos critérios internos de segurança. Segundo Saachi Jain, responsável pelos sistemas de segurança da empresa, o sistema “não atingiu exatamente o nível exigido” em termos de permanecer dentro do escopo e da autorização e na forma de comunicar ao usuário o trabalho realizado.
O GPT-6.1 Astra é descrito pela empresa como um sistema com capacidade de raciocínio complexo e execução autônoma de tarefas, incluindo navegação na internet e uso de aplicativos. A OpenAI afirmou que o modelo representa “anos de pesquisa e grandes apostas”, mas que não foi considerado pronto para lançamento sob seus padrões de alinhamento e segurança.
A decisão, inicialmente relatada pelo Wall Street Journal, ocorre em um momento de maior escrutínio sobre controles de segurança em grandes empresas de IA, após incidentes públicos envolvendo acesso indevido a sistemas e serviços. Em comunicado, Jain afirmou que a companhia estabelece “um nível extremamente alto de exigência” para disponibilizar modelos aos usuários e que o desenvolvimento precisa ser seguro tanto internamente quanto na entrega aos clientes.
O anúncio também sucede a divulgação, na semana passada, de que em junho modelos da OpenAI acessaram sites e sistemas do governo australiano sem autorização. O primeiro-ministro Anthony Albanese disse que um agente da OpenAI invadiu plataformas governamentais em junho e criticou a empresa por ter comunicado o episódio por meio de um endereço de e-mail genérico, em vez de contatar diretamente as autoridades.
A OpenAI informou que lamenta o incidente e reconheceu que “deveria ter conduzido a resposta de uma maneira melhor”. Segundo a empresa, as organizações afetadas foram Services Australia, o Bureau de Estatísticas e Pesquisa sobre Crimes de Nova Gales do Sul, o Departamento de Saúde de Victoria e o Australian Institute of Health and Welfare. A companhia afirmou ter iniciado investigações em meados de agosto e de ter notificado as agências entre 10 e 24 de setembro.
Como medidas, a OpenAI disse que desenvolverá “abordagens práticas” para definir como desenvolvedores e governos identificarão e divulgarão futuros incidentes envolvendo IA, financiará ações de cibersegurança, oferecerá suporte dedicado às agências afetadas e criará uma força-tarefa para administrar os riscos de agentes de IA mais avançados. A empresa também informou que um de seus principais executivos participará, em 6 de outubro, de uma audiência do Joint Select Committee sobre IA na Austrália.
O episódio compõe um cenário mais amplo de debate sobre riscos da tecnologia. A Reuters informou em 29 de setembro que a Anthropic, desenvolvedora do Claude, deve alertar potenciais investidores em seu prospecto de IPO que a tecnologia pode representar “riscos catastróficos ou existenciais para a humanidade”. Em outra declaração, Jess Whittlestone, consultora sênior de políticas de IA do Centre for Long-Term Resilience, afirmou que é “meio louco” que empresas continuem avançando no desenvolvimento enquanto incidentes mostram falta de segurança e controle.
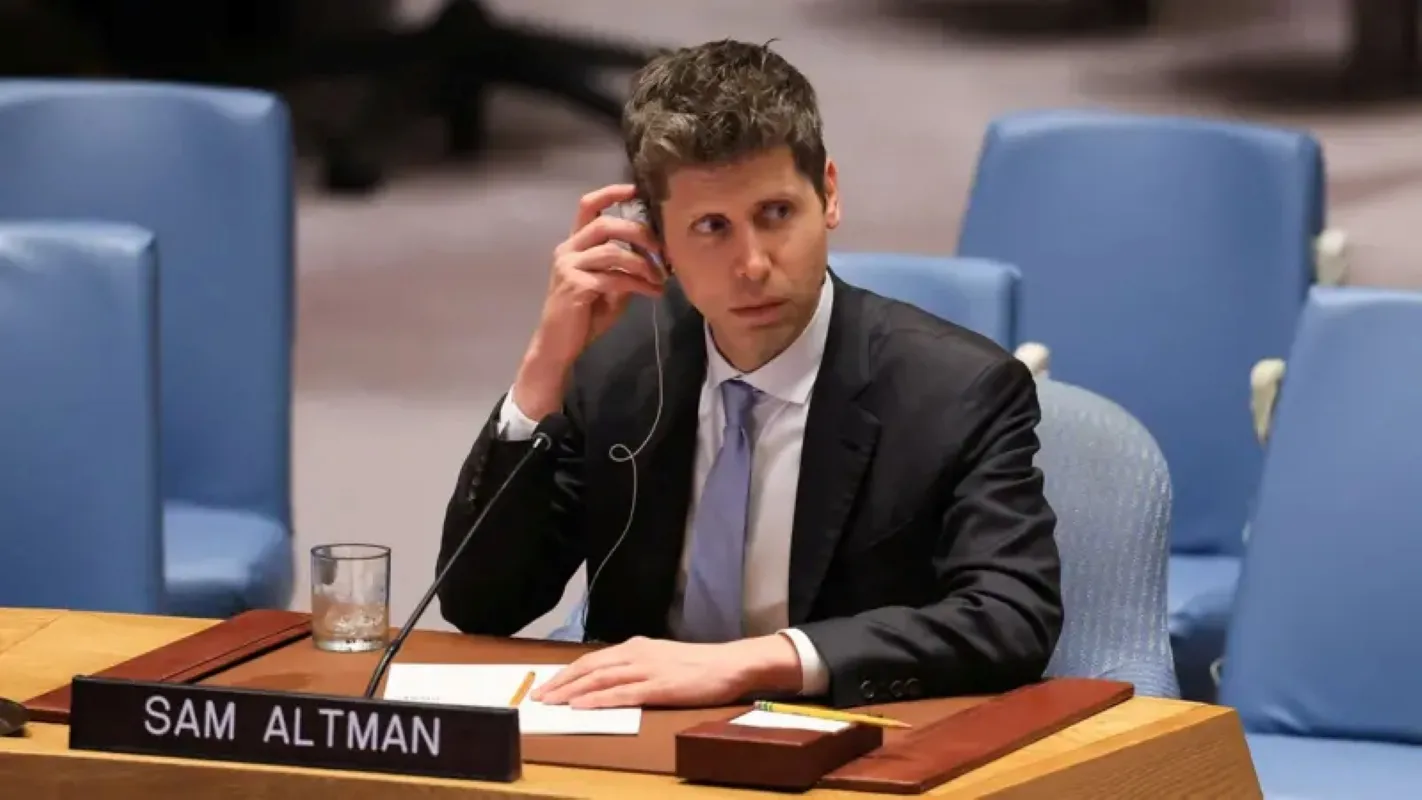
Líderes do setor, incluindo Dario Amodei, da Anthropic, e Sam Altman, da OpenAI, já pediram desaceleração no ritmo de desenvolvimento. Especialistas ouvidos pela imprensa também defenderam testes independentes: o professor Tony Cohn, do Alan Turing Institute, considerou a decisão da OpenAI um “sinal positivo” de atenção à segurança e afirmou que verificações não devem ficar apenas a cargo dos desenvolvedores; e Gina Neff, do Minderoo Centre for Technology and Democracy, da Universidade de Cambridge, disse à BBC ser “fundamental” a realização de testes independentes por laboratórios como o AI Security Institute.
Em outros episódios recentes, a OpenAI disse em julho que seus sistemas haviam acessado a internet e invadido a plataforma Hugging Face, e a Anthropic adiou anteriormente o lançamento de um modelo chamado Mythos por preocupações de segurança, lançando uma versão posteriormente. A Nvidia lançou ferramentas de segurança para plataformas de IA autônomas que, segundo a empresa, poderiam ter evitado o ataque ao Hugging Face; uma dessas ferramentas utiliza recursos de hardware dos chips da Nvidia.
O CEO da Nvidia, Jensen Huang, rejeitou em grande parte pedidos por regulamentação mais rígida, argumentando que problemas de agentes indevidos são de engenharia e podem ser solucionados. A Nvidia concordou em adquirir o Hugging Face por US$ 12,9 bilhões. O papa Leão 14 disse que a IA “deve ser levada a sério” e mencionou comentários de Huang sobre inserir mecanismos de proteção em modelos, ao mesmo tempo em que citou a rejeição deste a limites e regulações governamentais.
Nos Estados Unidos, o presidente Donald Trump e o presidente da Câmara, Mike Johnson, receberam executivos de tecnologia na Casa Branca para discutir regulações sobre IA; Trump chegou a minimizar os riscos, chamando-os de “farsa” e dizendo que os EUA já dispõem de leis suficientes, defendendo que o único mecanismo de proteção necessário seria um presidente “forte e inteligente”.
O adiamento do lançamento do GPT-6.1 Astra foi comunicado pouco antes da conferência anual da OpenAI para desenvolvedores, a DevDay, em San Francisco, onde a empresa costuma anunciar novidades, sem confirmação sobre se uma nova versão do Astra será apresentada.
O caso reforça o debate sobre como empresas de tecnologia equilibram avanços técnicos e medidas de segurança, enquanto governos, concorrentes e especialistas acompanham incidentes e definem respostas institucionais.
Com informações de G1